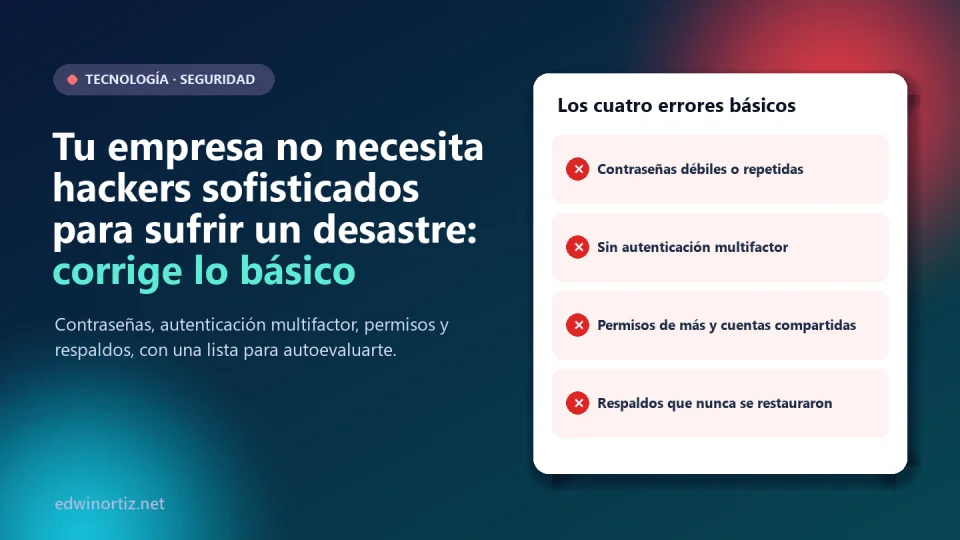
Cuando pensamos en un ataque informático imaginamos a un experto tecleando a toda velocidad en un cuarto oscuro. La realidad es más aburrida y más incómoda: la mayoría de los desastres empiezan con una contraseña repetida, una cuenta sin segunda verificación, un permiso que nadie revisó o un respaldo que nadie probó. No hacen falta hackers más sofisticados; basta con que tus errores básicos sigan ahí.
En este artículo te muestro qué dicen los datos, cuáles son los cuatro errores básicos que más daño causan y te dejo una lista de comprobación de 20 puntos para auditar la seguridad básica de tu empresa, tu oficina contable o tu colegio. Datos verificados el 9 de octubre de 2026.
Resumen. Según el informe DBIR 2025 de Verizon, las credenciales robadas o abusadas son la principal vía de acceso inicial (22 % de las brechas) y cerca del 60 % de las brechas involucra un elemento humano. La autenticación multifactor reduce el riesgo de que una cuenta sea comprometida en más del 99 % según un estudio de Microsoft. Cuatro frentes: contraseñas, MFA, permisos y respaldos que realmente se puedan restaurar.
Qué dicen los datos: lo básico sigue siendo la puerta principal
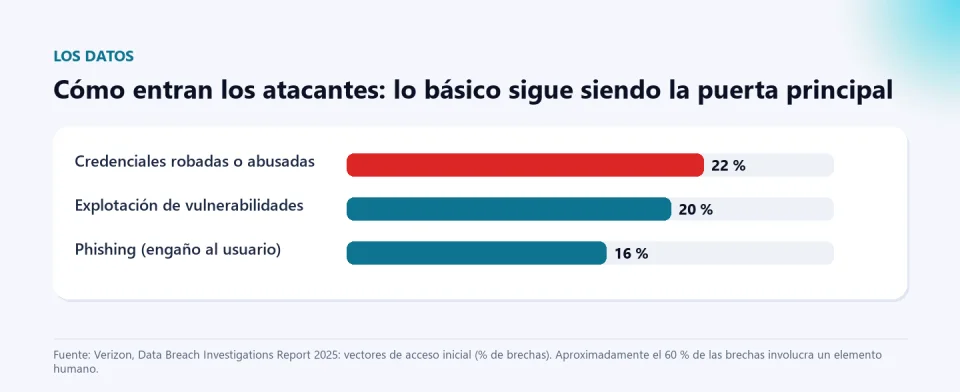
El Data Breach Investigations Report 2025 de Verizon analiza miles de brechas reales. Entre sus hallazgos, la vía de entrada más común fue el abuso de credenciales (22 %), seguida de la explotación de vulnerabilidades (20 %) y el phishing (16 %); y alrededor del 60 % de las brechas tuvo un componente humano, como caer en un engaño o usar credenciales robadas. Ojo con un matiz que suele confundirse: el 88 % que circula en resúmenes se refiere a ataques web básicos en los que se usaron credenciales robadas, no a todas las brechas.
¿Cuánto cuesta equivocarse? El informe Cost of a Data Breach 2025 de IBM estima un costo promedio global de 4,44 millones de dólares por brecha; en América Latina, la muestra del informe (que incluye empresas de Argentina, Brasil, Chile, Colombia y México) arrojó unos 2,51 millones. Son promedios de empresas grandes y medianas, y no hay una cifra solo para Colombia, pero la lectura es clara: una pyme no necesita perder millones para que el golpe sea fatal. Y el contexto local importa: la Estrategia Nacional de Seguridad Digital ubicó a Colombia como el segundo país más atacado de América Latina en 2025, con el 17 % de los intentos de la región, según recogió Portafolio.
Error 1: contraseñas débiles, repetidas o mal gestionadas
La guía NIST SP 800-63B-4 (publicada en julio de 2025) cambió varios mitos: recomienda priorizar la longitud sobre la complejidad, no forzar cambios periódicos sin evidencia de compromiso y comparar las contraseñas contra listas de claves filtradas o comunes. En la práctica, para una empresa pequeña:
- Usa contraseñas largas (frases de varias palabras) y únicas para cada servicio.
- Adopta un gestor de contraseñas: es la única forma realista de tener claves únicas sin escribirlas en un papel o en un Excel.
- No obligues a cambiar la clave cada 90 días: eso produce "Clave2026!" y "Clave2027!". Cámbiala cuando haya sospecha de filtración.
- Revisa si tus correos aparecen en filtraciones conocidas y cambia las claves afectadas.
Error 2: no usar autenticación multifactor (MFA)
Una contraseña robada deja de servir si hace falta un segundo factor. Un estudio de Microsoft Research (2023) sobre cuentas con actividad sospechosa encontró que la MFA redujo el riesgo de compromiso en 99,22 % en la población y en 98,56 % cuando las credenciales ya se habían filtrado. Es una reducción de riesgo observada en cuentas de Microsoft, no una garantía universal, y los autores hallaron que las aplicaciones de autenticación funcionan mejor que los mensajes SMS. Prioriza en este orden:
- El correo electrónico (con él se restablecen todas las demás cuentas).
- La banca en línea y las cuentas de pago.
- Las cuentas de administración (hosting, dominio, nube, redes sociales de la empresa).
- Después, todos los demás servicios que lo permitan.
Error 3: permisos excesivos y cuentas que nadie cierra
El "mínimo privilegio" significa que cada persona accede solo a lo que necesita para su trabajo. En la práctica se rompe de cuatro formas: todos son administradores "para que no molesten", se comparte una misma cuenta entre varias personas, no se cierra el acceso de quien dejó la empresa y las carpetas compartidas están abiertas "a cualquiera con el enlace". Un colegio lo vive con las cuentas de docentes que se van a mitad de año y con los accesos a las notas; una pyme, con el contador externo que mantiene acceso a todo. Soluciones: roles por cargo, una cuenta por persona, una lista de salida (offboarding) para cerrar accesos el último día y revisiones trimestrales de quién ve qué.
Error 4: respaldos que nunca se verificaron
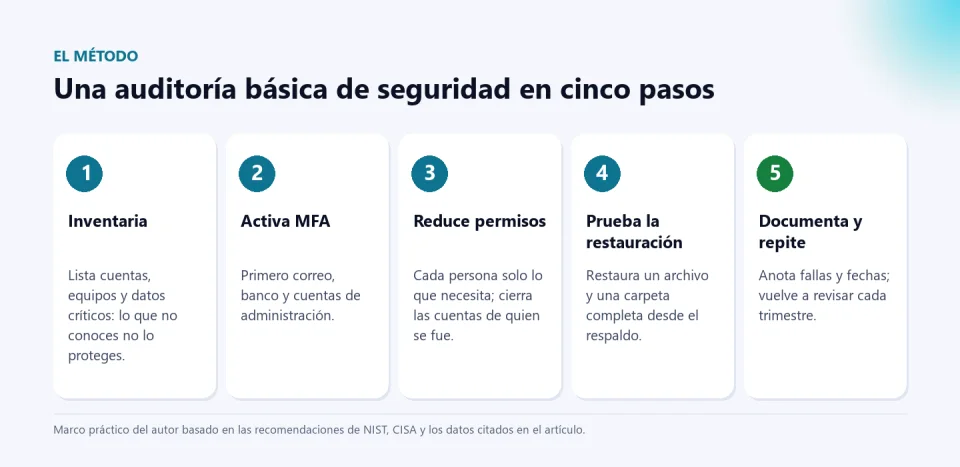
Tener los archivos "en la nube" no es tener un respaldo: la sincronización replica también los borrados y los archivos cifrados por un ransomware. Un respaldo útil es una copia independiente, con versiones, y que has probado restaurar. La regla clásica 3-2-1 (tres copias, en dos medios, una fuera del sitio) sigue siendo un buen punto de partida. Y la única forma de saber si funciona es una prueba de restauración: elige un archivo y una carpeta, restáuralos en otro equipo y comprueba que abren. Si nunca lo hiciste, no tienes un respaldo: tienes una esperanza.
Lista de comprobación: autoevaluación de seguridad básica
Este es el recurso aplicable. Responde "sí" o "no" a cada punto y cuenta tus "sí". Es una herramienta de autodiagnóstico práctica, no una certificación ni una auditoría formal.
| Área | Pregunta (responde sí o no) |
|---|---|
| Contraseñas | 1. Todas las cuentas importantes tienen contraseñas largas y distintas entre sí. |
| Contraseñas | 2. Usamos un gestor de contraseñas (nadie guarda claves en papeles, chats o archivos sin cifrar). |
| Contraseñas | 3. No obligamos a cambios periódicos sin motivo, pero sí cambiamos al sospechar una filtración. |
| Contraseñas | 4. Las claves de administración no se comparten por WhatsApp ni correo. |
| Contraseñas | 5. Revisamos si nuestros correos aparecen en filtraciones conocidas. |
| MFA | 6. El correo de la empresa tiene verificación en dos pasos. |
| MFA | 7. La banca en línea tiene MFA y las notificaciones de transacciones están activas. |
| MFA | 8. Las cuentas de administración (dominio, hosting, nube) tienen MFA. |
| MFA | 9. Usamos una app de autenticación o llave de seguridad, no solo SMS, donde es posible. |
| MFA | 10. Guardamos de forma segura los códigos de recuperación. |
| Permisos | 11. Cada persona tiene su propia cuenta; no se comparten. |
| Permisos | 12. Solo quien lo necesita es administrador. |
| Permisos | 13. Cerramos los accesos de quien se va el mismo día. |
| Permisos | 14. Las carpetas compartidas no están abiertas a "cualquiera con el enlace". |
| Permisos | 15. Revisamos quién tiene acceso a qué, al menos cada trimestre. |
| Respaldos | 16. Tenemos al menos una copia independiente de los datos críticos (no solo sincronizada). |
| Respaldos | 17. Una copia está fuera del sitio o desconectada, a salvo de un ransomware. |
| Respaldos | 18. Probamos restaurar un archivo y una carpeta en los últimos 6 meses. |
| Respaldos | 19. Sabemos cuánto tardaríamos en volver a operar (y cuánto dato perderíamos). |
| Respaldos | 20. Alguien tiene por escrito el procedimiento de restauración. |
Cómo leer tu puntaje (orientativo). 17 a 20 "sí": buena base; sigue revisando. 11 a 16: hay brechas que conviene cerrar este mes, empezando por MFA y respaldos. 10 o menos: prioridad alta; dedica una semana a cerrar los puntos de correo, banco y respaldo. Si un incidente expone datos personales, además tienes obligaciones legales: según varias firmas jurídicas, los incidentes de seguridad deben reportarse a la Superintendencia de Industria y Comercio en el Registro Nacional de Bases de Datos dentro de los 15 días hábiles siguientes a su detección; confirma el texto vigente en sic.gov.co o con un abogado.
Colombia, Latinoamérica y el mundo: dónde está la brecha
A nivel mundial, la MFA y los respaldos ya son requisitos mínimos de grandes empresas y de los seguros cibernéticos. En Latinoamérica, la IBM encuentra que la adopción de IA y automatización en seguridad reduce costos, y el 75 % de las empresas de la región ya las usa, en distintos niveles de madurez. En Colombia, la brecha suele ser de prioridades, no de dinero: muchas pymes y colegios tienen antivirus pero no MFA, y hojas de cálculo con contraseñas pegadas al monitor. Para docentes y directivos, el riesgo es doble: datos sensibles de menores y operación escolar paralizada. Para familias, la lección es la misma a menor escala: MFA en el correo y en las cuentas de los hijos, y fotos respaldadas.
Herramientas para empezar hoy
Si tu negocio factura o envía documentos por correo, estandariza el remitente y el formato: la Factura con envío por correo al cliente mantiene siempre la misma plantilla y datos bancarios, así que cualquier cambio de cuenta que llegue "de parte tuya" salta a la vista como una anomalía (lo expliqué en el artículo sobre estafas con voz clonada). Y si enseñas, el Kit de IA para docentes incluye una secuencia de ciudadanía digital (huella, privacidad, ciberacoso y datos personales) para llevar estos hábitos al aula; el Generador de exámenes con IA convierte esta lista en un quiz para tus estudiantes (demostración gratis).
Si necesitas que alguien te acompañe a implementar plantillas y controles en Excel, está la asesoría PLUS. Y para seguir: ¿Excel está muerto en la era de la IA? y cómo automatizar tareas en Excel y reducir errores.
Preguntas frecuentes
¿Qué es lo primero que debo hacer para proteger a mi empresa?
Activar la verificación en dos pasos en el correo y en la banca en línea, y hacer una prueba de restauración de tus respaldos. Son los dos cambios de menor costo y mayor efecto.
¿Un antivirus es suficiente?
No. Protege contra algunos programas maliciosos, pero no contra una contraseña robada, un permiso excesivo o un respaldo inexistente, que son los frentes que más pesan en los datos.
¿Cada cuánto debo cambiar las contraseñas?
NIST ya no recomienda cambios periódicos obligatorios sin evidencia de compromiso. Mejor: claves largas y únicas, un gestor de contraseñas y cambio inmediato si hay sospecha de filtración.
¿La nube es un respaldo?
No necesariamente. La sincronización replica errores, borrados y cifrados. Un respaldo tiene versiones, es independiente y se prueba restaurando.
¿Qué hago si ya me atacaron?
Aísla el equipo, cambia las claves desde un dispositivo limpio, avisa al banco si hubo dinero en juego, conserva las pruebas y denuncia (en Colombia, el CAI Virtual de la Policía y la Fiscalía). Si hubo datos personales, evalúa el reporte ante la SIC.
Haz hoy tu autoevaluación. Responde los 20 puntos, cierra los tres más urgentes esta semana y agenda una prueba de restauración. Comparte la lista con quien administra tus sistemas y, si enseñas, llévala al aula con el Kit de IA para docentes.
Para pensar
Gastamos millones en cerraduras y alarmas físicas y casi nada en revisar quién tiene las llaves digitales. Si el error más común de seguridad es humano, ¿es justo castigar a quien cae en un engaño, o deberíamos diseñar sistemas en los que un descuido no tenga consecuencias catastróficas? ¿Y quién debe responder cuando una empresa pequeña pierde los datos de sus clientes por no haber hecho lo básico: el dueño, el proveedor de tecnología o la falta de cultura de seguridad en todo el país?
¿Te sirvió este artículo?
Reacciona y compártelo con alguien a quien le pueda servir.
- Me gusta 0
- Útil 0
- Aplausos 0
- Me encanta 0
- Me hizo pensar 0
¿Prefieres tenerlo listo?
Más guías en IA y tecnología para docentes